Cybersicurezza in Campania: approvato il piano contro gli attacchi
La Giunta regionale della Campania ha varato un nuovo modello organizzativo dedicato alla sicurezza informatica dell’ente, progettato per blindare le infrastrutture digitali, prevenire le intrusioni e assicurare una reazione rapida alle emergenze. L’iniziativa punta a salvaguardare la continuità operativa dei servizi erogati quotidianamente ai cittadini, incluse le prestazioni essenziali sul territorio salernitano e cilentano, attraverso una rete di responsabilità condivise tra gli uffici regionali.
L’attuazione della direttiva europea NIS2 e la nuova governance
Il provvedimento recepisce a livello locale la direttiva europea NIS2 sulla cybersicurezza, introducendo una cabina di regia unitaria per elevare gli standard di difesa digitale. Per rendere operativo questo sistema, la Regione ha istituito il Board NIS2, un organismo permanente di coordinamento guidato dal Presidente della Giunta regionale o da un suo delegato.
Al tavolo siedono i responsabili di otto strutture regionali strategiche, selezionate per la criticità dei dati e dei servizi gestiti. Tra queste rientrano:
- La direzione competente in materia di sanità, fondamentale per la tutela dei fascicoli elettronici e delle prenotazioni ospedaliere.
- La protezione civile, settore cruciale per la gestione delle emergenze territoriali.
- Le strutture preposte alla gestione delle risorse e degli acquisti.
Sul piano pratico, il coordinamento operativo è stato affidato all’Ufficio Speciale per l’Amministrazione Digitale. Questa struttura avrà il compito di raccordare i diversi dipartimenti interni e di mantenere i canali di comunicazione diretti con l’Agenzia per la Cybersicurezza Nazionale (ACN).
Il Piano regionale di adeguamento e i controlli trimestrali
Il cuore operativo della delibera consiste nella stesura di un Piano regionale di adeguamento alla normativa comunitaria. Questo documento programmatico stabilirà nel dettaglio le misure tecniche da implementare, l’ordine di priorità degli interventi e la ripartizione esatta dei compiti tra le varie direzioni.
Per evitare che le misure restino solo sulla carta, il modello prevede un sistema di monitoraggio costante. L’avanzamento dei lavori verrà verificato attraverso controlli periodici e la stesura di rapporti trimestrali sullo stato di attuazione delle difese informatiche.
Gestione delle emergenze con il CSIRT e formazione del personale
Un capitolo centrale della riforma riguarda la capacità di reazione agli imprevisti. La Regione punta a velocizzare la rilevazione e il contenimento delle minacce mediante protocolli di segnalazione immediata e azioni correttive mirate, attivando il CSIRT regionale (Computer Security Incident Response Team), il nucleo specializzato nell’analisi e nella risposta tecnica agli incidenti informatici.
Il perimetro di sicurezza non si ferma agli uffici interni, ma si estende su tre fronti specifici:
- Fornitori esterni: verifica e messa in sicurezza dei servizi e delle tecnologie gestite da aziende terze che collaborano con l’ente.
- Continuità operativa: protocolli per garantire che l’attività amministrativa non si blocchi nemmeno durante una crisi informatica.
- Capitale umano: percorsi di formazione mirati per aggiornare le competenze digitali dei dipendenti pubblici e ridurre il rischio di errori umani.
Le dichiarazioni dell’assessore Enzo Maraio
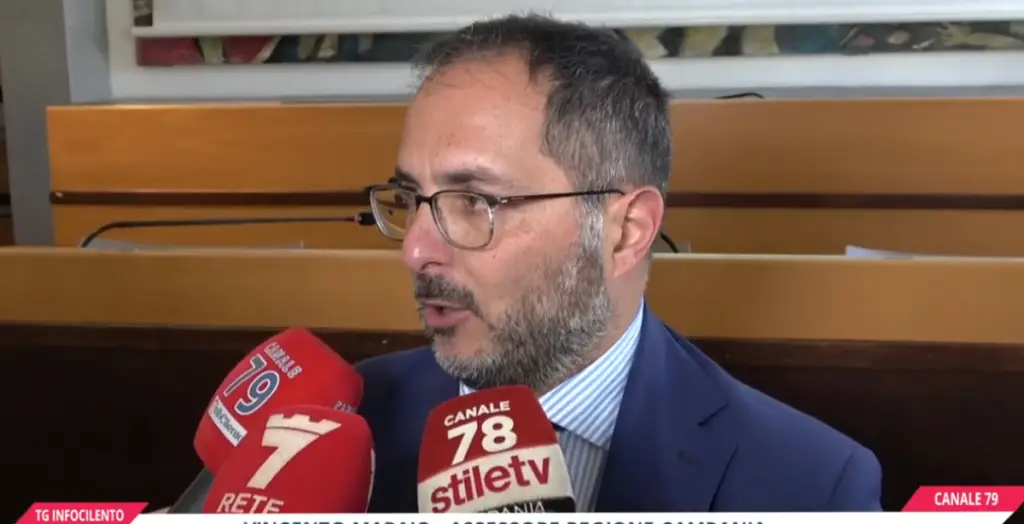
Sulla portata strategica dell’operazione è intervenuto Enzo Maraio, assessore regionale all’Innovazione Digitale, sottolineando come la protezione dei sistemi sia ormai inscindibile dalla qualità dei servizi offerti ai cittadini:
“Il rafforzamento della cybersicurezza è una priorità per garantire la protezione delle infrastrutture tecnologiche e la continuità dei servizi della Regione Campania. Nostro obiettivo è definire un modello di gestione coordinata della sicurezza informatica, che punta sulla prevenzione, sul monitoraggio costante dei sistemi e sulla capacità di intervenire tempestivamente in caso di incidenti. La priorità è costruire un’infrastruttura digitale regionale sempre più solida, resiliente e affidabile, in grado di sostenere l’innovazione dei servizi pubblici e rispondere efficacemente alle nuove minacce informatiche.”